AWS Landing Zone: biztonságos alapok, amelyekre építeni lehet.
Többfiókos környezet, átgondolt hálózat, központi identitás és naplózás – kódból felépítve, hogy minden új projekt biztonságos alapra kerüljön.
- AWS Advanced Tier Services Partner
- Infrastruktúra kódból (IaC)
- Auditálható beállítások
Szemléltető példa – nem ügyféladat.
Ismerős helyzet?
Így szokott kezdődni – és ezekre a helyzetekre építjük a megoldást.
Így oldjuk megMinden projekt ugyanabban az AWS-fiókban fut. Ki merné törölni bármit is?
⚠ Egy fiók mindenreKi adta ezt a jogosultságot, és mikor? Nincs központi napló.
⚠ Átláthatatlan jogosultságokAz éles környezetet kézzel kattintottuk össze. Újraépíteni senki nem tudná.
⚠ Kézzel épített környezetAmit felépítünk
Egy Landing Zone nem egyszeri beállítás, hanem a teljes AWS-működés alapja.
Többfiókos szerkezet
Éles, teszt, megosztott szolgáltatások és biztonság külön fiókban, OU-kba rendezve.
Központi identitás
IAM Identity Center, MFA, szerepköralapú hozzáférés – a meglévő címtárhoz kötve.
Hálózat
VPC-k, Transit Gateway, privát alhálózatok, VPN vagy Direct Connect a telephelyhez.
Biztonsági kontrollok
SCP-k, GuardDuty, Security Hub, Config-szabályok – az első naptól.
Naplózás és audit
CloudTrail és naplók egy külön, védett fiókban, titkosítva.
Infrastruktúra kódból
Terraform/Terragrunt, pull requestes változáskezelés, ismételhető telepítés.
A Landing Zone lépésről lépésre
A szervezeti szerkezettől az automatizált, ellenőrzött működésig.
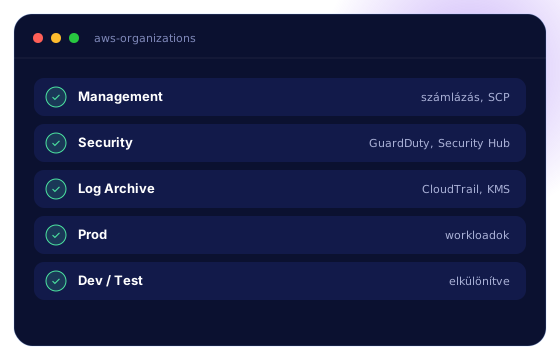 szemléltető
Szervezet és fiókok
Megtervezzük a fiókszerkezetet: mely workloadok kerülnek külön fiókba, milyen szervezeti egységekbe (OU) rendezzük őket, és milyen szabályok (SCP) vonatkoznak rájuk.
- Account- és OU-terv
- Szolgáltatásvezérlő szabályok (SCP)
- Központi számlázás
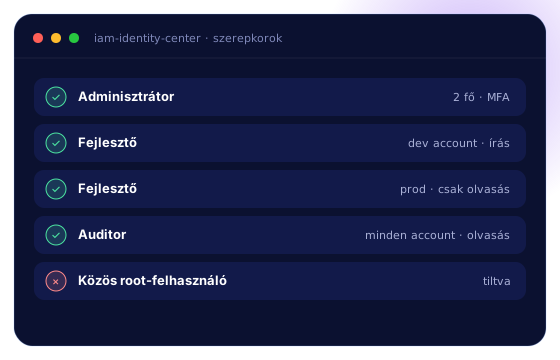 szemléltető
Identitás és hozzáférés
A belépés egy helyen történik, MFA-val, szerepkörök szerint. A jogosultságok a feladathoz igazodnak, és minden módosítás visszakövethető.
- IAM Identity Center és MFA
- Szerepköralapú hozzáférés
- Címtár-integráció
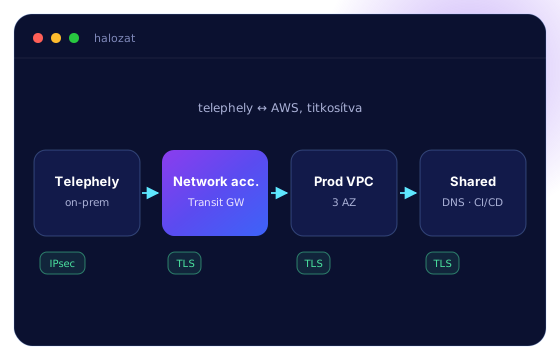 szemléltető
Hálózat és kapcsolatok
VPC-ket tervezünk több rendelkezésre állási zónában, privát alhálózatokkal, központi kimenettel. A telephelyhez titkosított VPN vagy Direct Connect kapcsolat épül.
- Több AZ, privát alhálózatok
- Transit Gateway
- IPsec VPN vagy Direct Connect
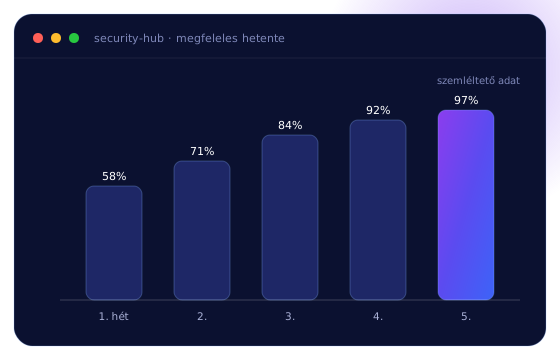 szemléltető
Biztonsági alapvonal és automatizálás
A biztonsági szolgáltatások minden fiókban automatikusan bekapcsolnak, az eltéréseket a Security Hub gyűjti. Minden változás kódban, pull requesten át kerül élesbe.
- GuardDuty, Security Hub, Config
- Automatikus megfelelőségi ellenőrzés
- Pull requestes változáskezelés
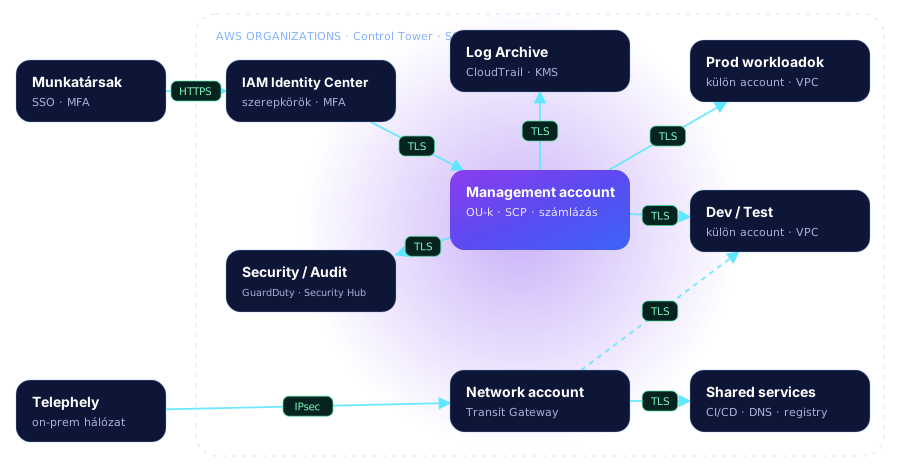
Egy többfiókos Landing Zone felépítése
A felügyeleti fiók (management fiók) fogja össze a szervezetet és a szabályokat; a naplók és a biztonsági szolgáltatások külön fiókban élnek, a workloadok egymástól elkülönítve futnak.
AWS-környezet – Landing Zone nélkül és vele
- Minden egy fiókban, keveredő jogosultságokkal
- Közös felhasználók, MFA nélkül
- Kézzel kattintott, nem dokumentált erőforrások
- Szétszórt vagy hiányzó naplók
- Elkülönített fiókok, szabályokkal
- Egy belépés, MFA, szerepkörök
- Minden erőforrás kódból, verziózva
- Központi, védett, titkosított napló
Mikor érdemes Landing Zone-nal kezdeni?
Tiszta lappal indulás
Az első workload előtt felépített, biztonságos alap.
Rendrakás
Accountokra bontás, jogosultságok és naplózás rendezése.
Célkörnyezet
A költöző alkalmazások már a végleges szerkezetbe érkeznek.
Megfelelőség
Banki, egészségügyi, közszféra-követelmények kódból.
Elkülönítés
Új egységek gyors, szabályozott bekötése.
Bizonyíthatóság
Napló, kontrollok, dokumentált változáskezelés.
Saját projektünk
Három bank egyszerre a felhőben
Kihívás
Három bank egyidejű felhőbe költöztetése, szigorú banki szabályozás mellett.
Megoldás
Landing zone, konténerplatform, automatizált telepítés, MAP-módszertan – szakmai és szabályozói irányítással.
Eredmény
Azóta további, az üzleti hatáselemzés (BIA) szerint kritikus rendszereket is a felhőbe költöztettünk.
Amiből építkezünk
Szervezet
- AWS Organizations
- AWS Control Tower
- SCP-k
Identitás
- IAM Identity Center
- Entra ID / AD
- MFA
Hálózat
- VPC
- Transit Gateway
- Site-to-Site VPN
- Direct Connect
Biztonság és IaC
- GuardDuty
- Security Hub
- Terraform / Terragrunt
Biztonság alapértelmezésként
- Titkosítás tároláskor és átvitelkor (KMS, TLS)
- Megelőző és felderítő kontrollok minden fiókban
- Változatlanul megőrzött audit napló
- Legkisebb jogosultság, MFA-val
Gyakori kérdések
Mennyi idő alatt készül el egy Landing Zone?
Egy alap Landing Zone jellemzően néhány hét alatt felépül. A pontos ütemezés a követelményeken, a meglévő fiókokon és a hálózati kapcsolatokon múlik – ezt a felmérés után adjuk meg.
A meglévő AWS-fiókunkat is be lehet vonni?
Igen. A meglévő fiókokat bevonjuk a szervezetbe, és lépésenként rendezzük a jogosultságokat, a hálózatot és a naplózást – leállás nélkül.
Miért kódból építjük fel?
Mert így minden beállítás dokumentált, verziózott és ismételhető. Egy új környezet percek alatt létrehozható, és minden változás pull requesten keresztül, jóváhagyással kerül élesbe.
Kell hozzá AWS Control Tower?
Nem kötelező, de sok esetben jó kiindulópont. A követelmények alapján javasoljuk a Control Tower vagy egy saját, Terraform-alapú megoldás használatát.
Beszéljük át az Ön helyzetét
Egy kötelező kérdés, a neve és az e-mail-címe – a többi mező nem kötelező.
- Átnézzük a válaszait.
- Kollégánk felveszi Önnel a kapcsolatot, és egy rövid hívásban pontosítjuk a célokat.
- Konkrét javaslatot adunk az első lépésre.