Infrastruktúra kódból (IaC): verziózva, jóváhagyva.
Kézi kattintgatás helyett Terraform és GitOps: minden változás pull requestben, szabályellenőrzéssel és költségbecsléssel, jóváhagyás után kerül élesbe – és bármikor újraépíthető.
- Terraform és Terragrunt
- Pull requestes változáskezelés
- Drift-figyelés
Szemléltető példa – nem ügyféladat.
Ismerős helyzet?
Így szokott kezdődni – és ezekre a helyzetekre építjük a megoldást.
Így oldjuk megKi módosította a tűzfalszabályt az éles környezetben? És miért?
⚠ Nyomon követhetetlen változásokA teszt- és az éles környezet már megint eltér egymástól.
⚠ Eltérő környezetekHa holnap le kellene építeni és újra felhúzni, hetekig tartana.
⚠ Újraépíthetetlen környezetAmit bevezetünk
Az infrastruktúra ugyanúgy kezelhető, mint az alkalmazáskód: verziózva, átnézve, tesztelve.
Terraform-modulok
Újrafelhasználható, dokumentált modulok a gyakori építőelemekre.
Környezetek kódból
Dev, teszt, éles – ugyanabból a kódból, eltérés nélkül.
Szabályellenőrzés
Policy as code: biztonsági és megfelelőségi szabályok a plan-ben.
Költségbecslés
Minden változásnál látszik a várható havi többletköltség.
Pull requestes jóváhagyás
Négy szem elve, teljes nyomvonallal.
Drift-figyelés
Riasztás, ha az éles állapot eltér a kódtól.
Az IaC lépésről lépésre
A meglévő környezet kódba emelésétől a teljes GitOps-működésig.
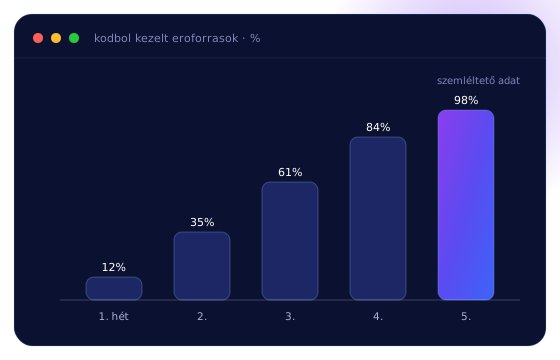 szemléltető
A meglévő környezet kódba emelése
A már futó erőforrásokat leállás nélkül emeljük be a Terraform-kódba, és modulokba rendezzük. Így a meglévő környezet is kezelhetővé válik, nem csak az új.
- Import leállás nélkül
- Modulokba rendezés
- Dokumentáció a kód mellett
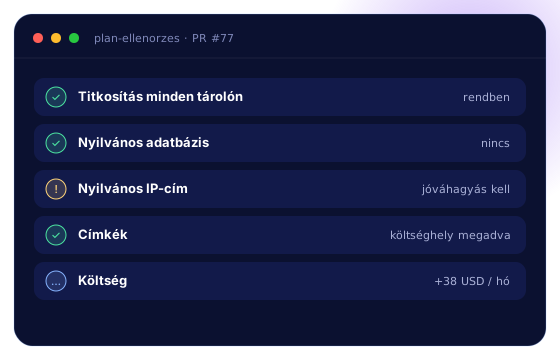 szemléltető
Szabályok és költség a plan-ben
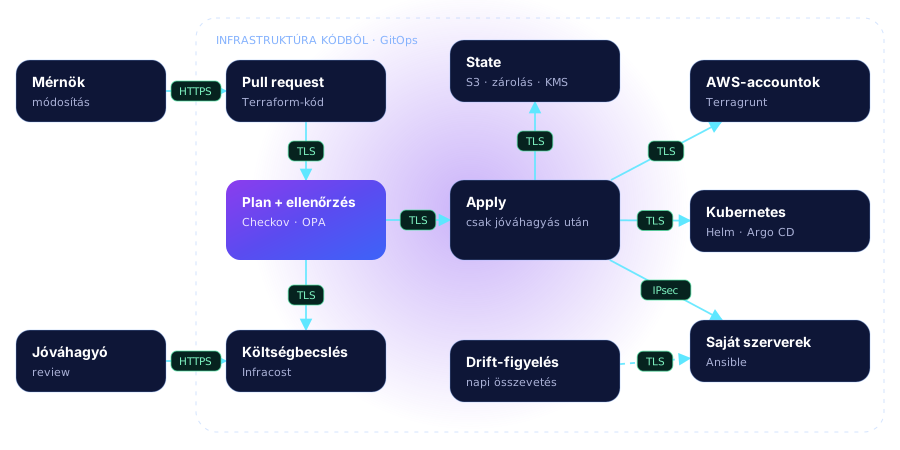
Minden plan-t automatikus szabályellenőrzés kísér – például nem lehet titkosítatlan tároló vagy nyilvános adatbázis –, és látszik a várható többletköltség is.
- Checkov és OPA
- Megfelelőségi szabályok
- Infracost-becslés
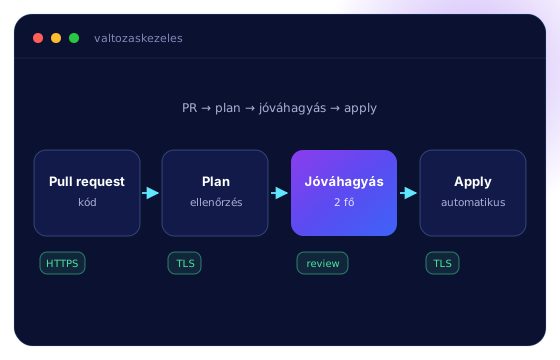 szemléltető
Jóváhagyás és automatikus apply
A változás csak átnézés és jóváhagyás után kerül élesbe, és akkor is automatikusan, a pipeline-ból – senkinek nem kell kézzel futtatnia. A state titkosítva, zárolással tárolódik.
- Négy szem elve
- Apply a pipeline-ból
- Titkosított, zárolt state
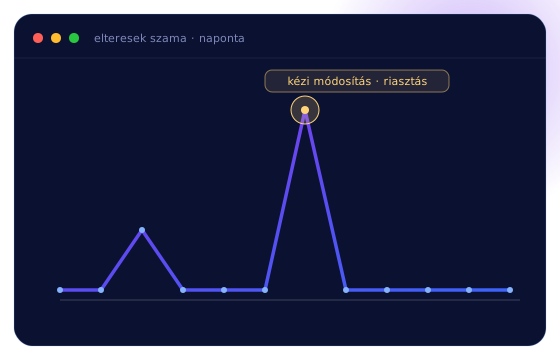 szemléltető
Drift-figyelés
Naponta összevetjük az éles állapotot a kóddal. Ha valaki kézzel módosított valamit, riasztás megy, és a változás vagy bekerül a kódba, vagy visszaáll.
- Napi összevetés
- Riasztás eltéréskor
- Visszaállítás vagy kódba emelés
Infrastruktúra-változás kódból
A változás pull requestként indul; a plan-t szabályellenőrzés és költségbecslés kíséri, jóváhagyás után az apply automatikusan fut, a state titkosítva, zárolva tárolódik, a drift-figyelés pedig naponta összeveti az éles állapotot a kóddal.
Infrastruktúra – kattintva és kódból
- Kézi kattintás a konzolon
- Ki, mit, mikor? – nincs nyoma
- Eltérő teszt- és éles környezet
- Újraépítés hetekig tartana
- Minden változás pull requestben
- Teljes nyomvonal a Gitben
- Ugyanabból a kódból minden környezet
- Újraépítés kódból, órák alatt
Mire használják?
AWS-, Azure-, GCP-környezetek
Accountok, hálózat, szolgáltatások kódból.
Klaszter és alkalmazások
Terraform és Helm, Argo CD-vel.
On-prem konfiguráció
Ansible a szerverekre és a hálózatra.
Változáskezelés
Négy szem elve és nyomvonal.
Katasztrófa-helyreállítás
Környezet újraépítése kódból.
Rendrakás
Kézi környezet beemelése kódba.
Saját projektjeink
Három bank egyszerre a felhőben
Kihívás
Három bank egyidejű felhőbe költöztetése, szigorú banki szabályozás mellett.
Megoldás
Landing zone, konténerplatform, automatizált telepítés, MAP-módszertan – szakmai és szabályozói irányítással.
Eredmény
Azóta további, az üzleti hatáselemzés (BIA) szerint kritikus rendszereket is a felhőbe költöztettünk.
Jegyek helyett automatizált bevezetés: Ansible a VMware-hez
Kihívás
Jegyalapú, lassú bevezetés a VMware-környezetben.
Megoldás
Ansible Tower és Ansible-automatizációk a VMware-környezethez.
Eredmény
Jegyek helyett automatizált, gyorsabb bevezetés.
Felméréstől a modernizált AWS-környezetig
Kihívás
Nehezen átlátható, növekvő infrastruktúra.
Megoldás
Infrastruktúra-felmérés, havi üzemeltetés, költözés.
Cél
Lépésenként modernizált, kiszámítható környezet.
Amiből építkezünk
IaC
- Terraform
- Terragrunt
- OpenTofu
Konfiguráció
- Ansible
- Helm
- Argo CD
Szabály és költség
- Checkov
- OPA / Conftest
- Infracost
Futtatás
- GitLab CI
- GitHub Actions
- Atlantis
Auditálható változások
- Minden változás Gitben, ki-mit-mikor
- Jóváhagyás a négy szem elve szerint
- Titkosított, zárolt state
- Napi drift-ellenőrzés
Gyakori kérdések
A meglévő, kézzel épített környezetet is kódba lehet emelni?
Igen. A futó erőforrásokat leállás nélkül importáljuk a Terraformba, és lépésenként rendezzük modulokba.
Terraform vagy más eszköz?
A legtöbb felhős környezetben a Terraform (vagy a nyílt OpenTofu) a legjobb választás; Kubernetesnél Helm és Argo CD, szervereknél Ansible egészíti ki.
Mi a drift?
Az eltérés a kódban leírt és a valóban futó állapot között – jellemzően kézi módosítás miatt. A napi ellenőrzés jelzi, és a változás vagy bekerül a kódba, vagy visszaáll.
Segít az auditban?
Igen. A Git-előzmények, a jóváhagyások és a szabályellenőrzések pontos nyomvonalat adnak arról, ki, mit, mikor és miért változtatott.
Kapcsolódó olvasnivaló
Beszéljük át az Ön helyzetét
Egy kötelező kérdés, a neve és az e-mail-címe – a többi mező nem kötelező.
- Átnézzük a válaszait.
- Kollégánk felveszi Önnel a kapcsolatot, és egy rövid hívásban pontosítjuk a célokat.
- Konkrét javaslatot adunk az első lépésre.