Folyamatos biztonsági felügyelet, nemcsak évente egy audit.
Figyeljük a fenyegetéseket, a sebezhetőségeket és a beállításokat, kivizsgáljuk a riasztásokat, és ha baj van, reagálunk – dokumentáltan, havi biztonsági riporttal.
- GuardDuty · Security Hub · Inspector
- Riasztások kivizsgálása
- Havi biztonsági riport
Szokatlan API-hívások egy ismeretlen IP-címről, egy régi hozzáférési kulccsal.
A kulcsot letiltottam, a hívások leálltak. Megnézem, mit ért el.
Csak olvasó hívások voltak, adatmódosítás nem történt. Incidensjelentés előkészítve.
Szemléltető példa – nem ügyféladat.
Ismerős helyzet?
Így szokott kezdődni – és ezekre a helyzetekre építjük a megoldást.
Így oldjuk megA Security Hubban több száz megállapítás van. Melyik számít valójában?
⚠ Riasztás-áradatHa ma éjjel feltörnek minket, ki venné észre?
⚠ Nincs folyamatos figyelésBizonyítsák, hogy a felhős kontrollok folyamatosan működnek.
⚠ Megfelelőségi bizonyításAmit nyújtunk
Észlelés, kivizsgálás és reagálás – a felhős környezetére szabva.
Fenyegetésészlelés
GuardDuty és naplóelemzés minden fiókban és régióban.
Sebezhetőségi vizsgálat
Szerverek, konténerek és függőségek rendszeres ellenőrzése.
Megfelelőségi ellenőrzés
Security Hub- és Config-szabályok, eltéréskezelés.
Riasztások kivizsgálása
Valós vagy téves? – mi döntjük el, nem a csapata.
Incidenskezelés
Elszigetelés, kivizsgálás, javítás, jelentés.
Biztonsági riport
Havi riport és auditra kész bizonyítékok.
A felügyelet lépésről lépésre
A láthatóságtól a begyakorolt reagálásig.
 szemléltető
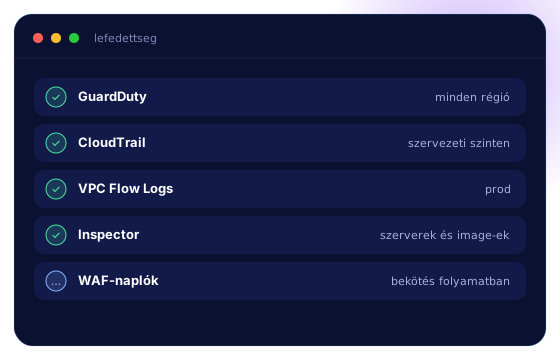
Láthatóság
Minden fiókban és régióban bekapcsoljuk az észlelést és a naplózást, és egy helyre gyűjtjük a jelzéseket. Ami nem látszik, azt nem lehet védeni.
- GuardDuty minden régióban
- Központi naplózás
- Konténer- és alkalmazásnaplók
 szemléltető
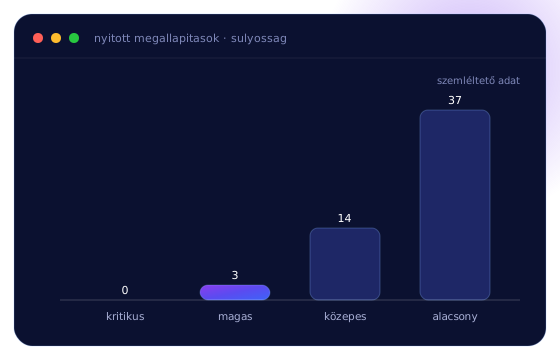
Osztályozás
A megállapításokat súlyosság és valós kockázat szerint rendezzük, a téves riasztásokat kiszűrjük. A csapata csak azt kapja, amivel valóban foglalkozni kell.
- Súlyosság és kontextus
- Téves riasztások szűrése
- Felelős minden tételhez
 szemléltető
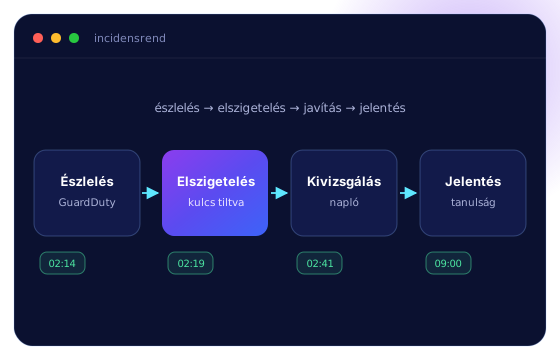
Reagálás
Valós incidensnél begyakorolt rend szerint járunk el: elszigetelés, kivizsgálás, javítás, kommunikáció. Minden lépést dokumentálunk.
- Elszigetelés
- Kivizsgálás és javítás
- Incidensjelentés
 szemléltető
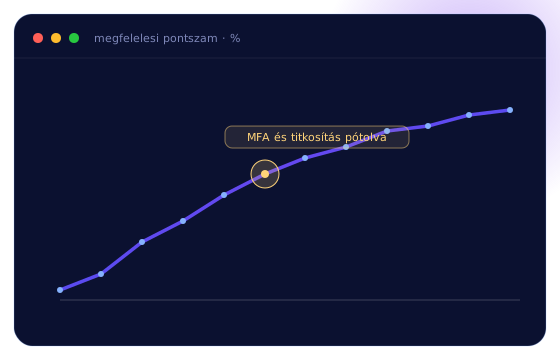
Megfelelés és riport
Havonta biztonsági riportot adunk a megállapításokról, a javításokról és a trendekről – auditra kész bizonyítékokkal, például ISO 27001 vagy NIS2 követelményeihez.
- Havi biztonsági riport
- Trendek és javítások
- Auditra kész bizonyítékok
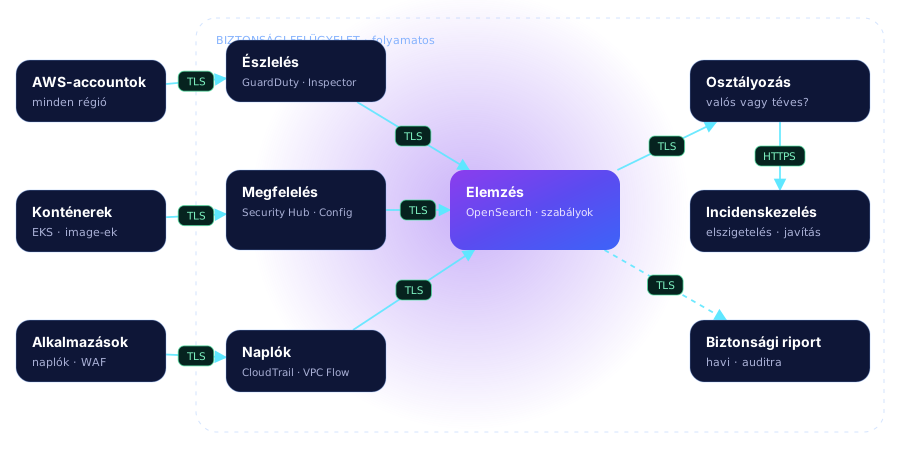
A biztonsági felügyelet lánca
A fiókok, a konténerek és az alkalmazások jelzései titkosítva egy elemző rétegbe futnak; ott osztályozzuk őket, a valós eseményekre incidenskezelési rend szerint reagálunk, a havi riport pedig auditra kész.
Biztonság – évi egy auditból és folyamatosan
- Évente egy audit, köztük vakfolt
- Több száz megállapítás, prioritás nélkül
- Az incidensről hetekkel később derül ki
- Bizonyítékok kézzel, az audit előtt
- Folyamatos észlelés minden fiókban
- Osztályozott, felelőshöz rendelt tételek
- Reagálás a csomag szerinti reakcióidőn belül (P1: 30 perctől), begyakorolt renddel
- Havi riport, auditra kész bizonyítékok
Kinek ajánljuk?
Bank, biztosító, egészségügy
Folyamatos, bizonyítható kontrollok.
Kiberbiztonsági követelmények
Észlelés, incidenskezelés, jelentés.
Ügyféladatot kezelő szolgáltatás
Bizalom és megfelelés az ügyfeleknek.
Nincs biztonsági szakember
A felügyeletet átvesszük.
Megerősítés
Hogy legközelebb időben észrevegyük.
Felkészülés
Rendezett megállapítások és bizonyítékok.
Saját projektünk
Három bank egyszerre a felhőben
Kihívás
Három bank egyidejű felhőbe költöztetése, szigorú banki szabályozás mellett.
Megoldás
Landing zone, konténerplatform, automatizált telepítés, MAP-módszertan – szakmai és szabályozói irányítással.
Eredmény
Azóta további, az üzleti hatáselemzés (BIA) szerint kritikus rendszereket is a felhőbe költöztettünk.
Amiből építkezünk
Észlelés
- Amazon GuardDuty
- Amazon Inspector
- AWS WAF
Megfelelés
- AWS Security Hub
- AWS Config
- IAM Access Analyzer
Napló és elemzés
- AWS CloudTrail
- VPC Flow Logs
- Amazon OpenSearch
Reagálás
- Incidens-runbookok
- Systems Manager
- Microsoft Teams
Diszkrét és dokumentált
- Naplózott, MFA-val védett hozzáférés
- Minden incidens dokumentálva
- Egyértelmű felelősök és eszkaláció
- Bizalmas riportok, csak Önnek
Gyakori kérdések
Miben más ez, mint egy SOC-szolgáltatás?
A felhős környezetre szabott felügyeletet adunk: az AWS saját biztonsági szolgáltatásaira építünk, és értjük az infrastruktúrát is, így a javítást is el tudjuk végezni, nem csak jelezni.
Éjjel is figyelik?
A Gold csomagban 24/7/365, 30 perces P1-reakcióval; a többi csomagban munkaidőben, a kritikus riasztásokra eszkalációval.
Segít a NIS2-megfelelésben?
Igen: a folyamatos észlelés, az incidenskezelési rend és a havi riport jó alapot és bizonyítékot ad a kiberbiztonsági követelményekhez.
Mi történik egy valós incidensnél?
Elszigeteljük a problémát (például letiltjuk a kompromittált kulcsot), kivizsgáljuk a hatást, javítunk, és jelentést készítünk a tanulságokkal.
Kapcsolódó olvasnivaló
Beszéljük át az Ön helyzetét
Egy kötelező kérdés, a neve és az e-mail-címe – a többi mező nem kötelező.
- Átnézzük a válaszait.
- Kollégánk felveszi Önnel a kapcsolatot, és egy rövid hívásban pontosítjuk a célokat.
- Konkrét javaslatot adunk az első lépésre.