AWS Well-Architected Review: mennyire biztonságos és hatékony a környezete?
A Well-Architected keretrendszer hat pillére szerint átvizsgáljuk a környezetét, és priorizált javítási tervet adunk – a magas kockázatoktól a finomhangolásig.
- AWS Well-Architected Partner
- 6 pillér
- Akár AWS-finanszírozással
Szemléltető példa – nem ügyféladat.
Ismerős helyzet?
Így szokott kezdődni – és ezekre a helyzetekre építjük a megoldást.
Így oldjuk megBiztonságos az AWS-ünk? Őszintén szólva nem tudom.
⚠ Bizonytalan biztonsági helyzetÉvek óta nő a környezet, de senki nem nézte át egyben.
⚠ Felhalmozott technikai adósságKérek egy összefoglalót a felhős kontrollokról a jövő heti auditra.
⚠ Audit-nyomásAmit a felülvizsgálat ad
Nem általános checklist: a saját környezetére szabott, priorizált eredmény.
Biztonsági átvilágítás
Identitás, hálózat, titkosítás, naplózás és sérülékenységek.
Megbízhatóság
Rendelkezésre állás, mentés, helyreállítás, hibatűrés.
Költség
Túlméretezés, fölösleges erőforrások, díjcsomagok.
Teljesítmény
Erőforrástípusok, skálázás, szűk keresztmetszetek.
Működési kiválóság
Telepítés, megfigyelés, incidenskezelés.
Javítási terv
Priorizált teendők becsléssel – és ha kéri, a megvalósítás is.
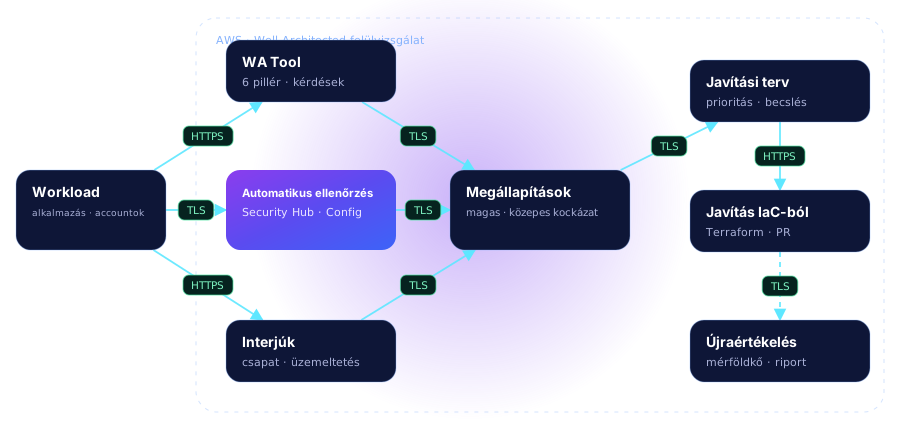
A felülvizsgálat lépésről lépésre
Néhány nap alatt a teljes kép, utána a javítás.
 szemléltető
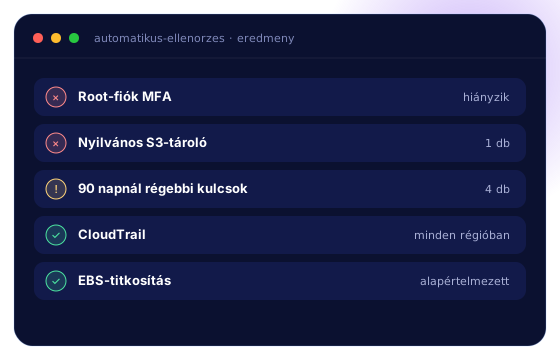
Automatikus ellenőrzés
Először automatikus eszközökkel átvizsgáljuk a fiókokat: jogosultságok, nyilvános erőforrások, titkosítás, naplózás, mentések. Ez gyorsan megmutatja a legnagyobb kockázatokat.
- Security Hub és Config
- Trusted Advisor
- IAM Access Analyzer
 szemléltető
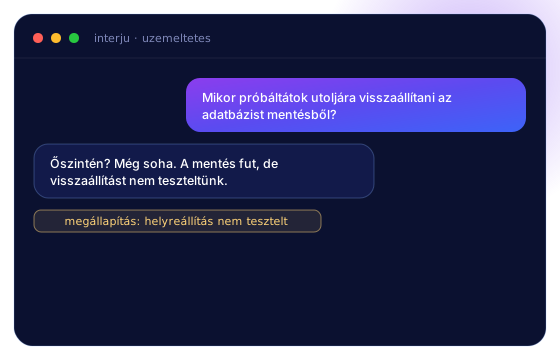
Interjúk a csapattal
A kód nem mutat meg mindent. Rövid interjúkban átnézzük a működést: hogyan történik a telepítés, a mentés, a hibakezelés, és ki mihez fér hozzá.
- Telepítési folyamat
- Mentés és helyreállítás
- Incidenskezelés
 szemléltető
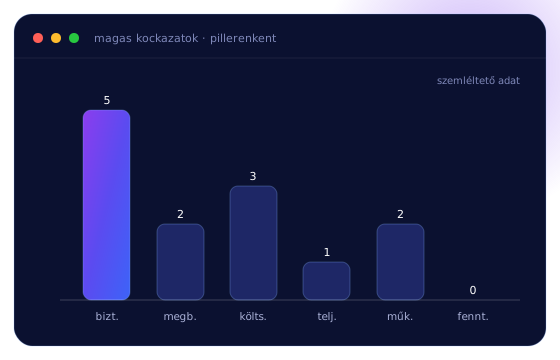
Kockázatok pillérenként
A megállapításokat a hat pillér szerint rendezzük, és súlyosság szerint rangsoroljuk. Az eredmény egy áttekinthető kép arról, hol áll a környezet.
- Magas és közepes kockázatok
- Pillérenkénti összegzés
- Vezetői összefoglaló
 szemléltető
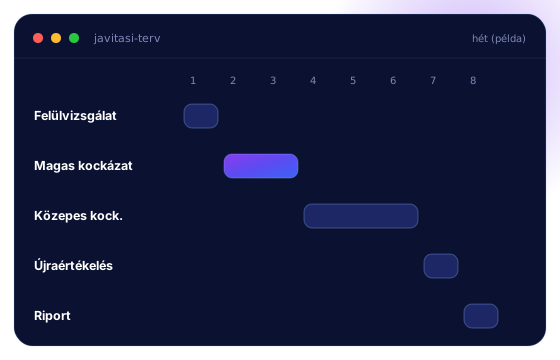
Javítási terv és megvalósítás
A kockázatokból priorizált teendőlista készül becsült ráfordítással. Ha kéri, a javításokat is elvégezzük – kódból, pull requesten keresztül –, majd újraértékelünk.
- Priorizált teendők
- Javítás IaC-ból
- Újraértékelés
Így zajlik a felülvizsgálat
Az AWS Well-Architected Tool kérdéssorát automatikus ellenőrzésekkel és csapatinterjúkkal egészítjük ki; a megállapításokból priorizált, kódból javítható terv lesz.
Az AWS-környezet – felülvizsgálat előtt és után
- Ismeretlen biztonsági kockázatok
- Nem tesztelt mentés és helyreállítás
- Szétszórt, dokumentálatlan beállítások
- Audit előtt kapkodás
- Priorizált, ismert kockázatlista
- Tesztelt helyreállítási folyamat
- Dokumentált, kódból kezelt beállítások
- Kész összefoglaló az auditornak
Mikor érdemes?
Rendszeres állapotfelmérés
A környezet változik – a kockázatok is.
Felkészülés
Összefoglaló a felhős kontrollokról.
Tanulságok
Mi vezetett a hibához, mi előzi meg legközelebb?
Ellenőrzés
A költözött környezet a bevált gyakorlat szerint működik-e.
Optimalizálás
A költségpillér gyors megtakarításokat hoz.
Átadás-átvétel
Tiszta kép a meglévő környezetről.
Saját projektjeink
Új AWS-fejlesztői környezet Well-Architected-alapon
Kihívás
Új AWS-fejlesztői környezet kiépítése, kritikus technológiai döntések előtt.
Megoldás
AWS Well-Architected Framework Review, szakértői iránymutatással.
Eredmény
Sablonalapú folyamatok, jobb monitorozás, költséghatékonyabb szolgáltatások, hosszú távú AWS-stratégia.
Felméréstől a modernizált AWS-környezetig
Kihívás
Nehezen átlátható, növekvő infrastruktúra.
Megoldás
Infrastruktúra-felmérés, havi üzemeltetés, költözés.
Cél
Lépésenként modernizált, kiszámítható környezet.
Amiből építkezünk
Keretrendszer
- AWS Well-Architected Framework
- WA Tool
- Szakterületi kiegészítők (Lens), pl. Serverless, SaaS
Automatikus ellenőrzés
- AWS Security Hub
- AWS Config
- Trusted Advisor
Biztonság
- IAM Access Analyzer
- GuardDuty
- Inspector
Javítás
- Terraform
- Pull requestek
- Újraértékelés
Diszkrét és biztonságos
- Csak olvasási jogosultsággal vizsgálunk
- A megállapítások bizalmasan, csak Önnek
- Dokumentált, ismételhető módszertan
- Javítás csak jóváhagyással
Gyakori kérdések
Mennyi ideig tart?
Egy workload felülvizsgálata jellemzően néhány nap, a riporttal együtt. Több workloadnál vagy komplex környezetnél a felmérés elején adunk pontos ütemezést.
Valóban az AWS finanszírozhatja?
Bizonyos feltételek mellett igen: az AWS partnerprogramjain keresztül a felülvizsgálat és a javítás egy része támogatható. A jogosultságot az első egyeztetésen megnézzük.
Milyen hozzáférés kell?
Az automatikus ellenőrzéshez csak olvasási jogosultság. Módosítani csak akkor nyúlunk a környezethez, ha a javítást is ránk bízza – akkor is jóváhagyással.
Mit kapunk a végén?
Vezetői összefoglalót, pillérenkénti kockázatlistát súlyosság szerint, és priorizált javítási tervet becsült ráfordítással.
Kapcsolódó olvasnivaló
Beszéljük át az Ön helyzetét
Egy kötelező kérdés, a neve és az e-mail-címe – a többi mező nem kötelező.
- Átnézzük a válaszait.
- Kollégánk felveszi Önnel a kapcsolatot, és egy rövid hívásban pontosítjuk a célokat.
- Konkrét javaslatot adunk az első lépésre.