DevSecOps: biztonság, amely nem lassít – mert a pipeline része.
A sérülékenységeket ott fogjuk meg, ahol a legolcsóbb: a fejlesztés közben. Automatikus ellenőrzések minden változásra, aláírt image-ek, és csak az kerül élesbe, ami átment a szabályokon.
- Automatikus ellenőrzés minden buildnél
- Aláírt, ellenőrzött image-ek
- Auditálható nyomvonal
Szemléltető példa – nem ügyféladat.
Ismerős helyzet?
Így szokott kezdődni – és ezekre a helyzetekre építjük a megoldást.
Így oldjuk megA pentest egy hónappal a kiadás után talált kritikus hibát. Megint.
⚠ Utólagos biztonságEzt a könyvtárat három éve frissítette valaki utoljára. Mi van benne?
⚠ Elavult függőségekBizonyítsák be, hogy élesben csak ellenőrzött kód fut.
⚠ BizonyíthatóságAmit beépítünk
A biztonsági ellenőrzés nem külön kapu a végén, hanem a folyamat minden lépésében ott van.
Titokszűrés
Jelszavak, kulcsok és tokenek kiszűrése a kódból – már commit előtt.
Kódelemzés (SAST)
Ismert hibaminták automatikus keresése minden változásban.
Függőség-ellenőrzés
Sérülékeny és elavult könyvtárak jelzése, frissítési javaslattal.
Image-scan és SBOM
Konténer-image-ek ellenőrzése, szoftver-anyagjegyzékkel.
Aláírás és beengedés
Élesbe csak aláírt, ellenőrzött image kerülhet.
Futásidejű védelem
Gyanús viselkedés észlelése a futó rendszerben.
A DevSecOps lépésről lépésre
A fejlesztő gépétől a futó rendszerig.
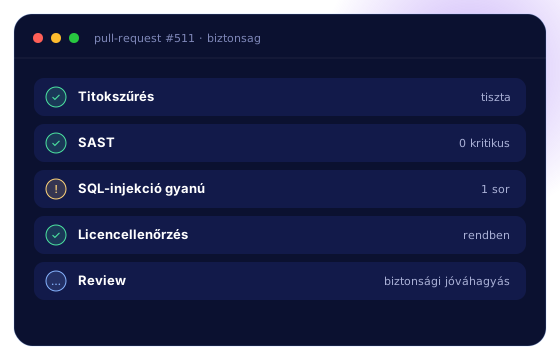 szemléltető
Ellenőrzés a kódnál
A titokszűrés és a kódelemzés már a fejlesztés közben fut – a fejlesztő gépén és a pull requestnél. Így a hiba ott derül ki, ahol a javítása a legolcsóbb.
- Pre-commit titokszűrés
- SAST a pull requestben
- Javítási javaslat a fejlesztőnek
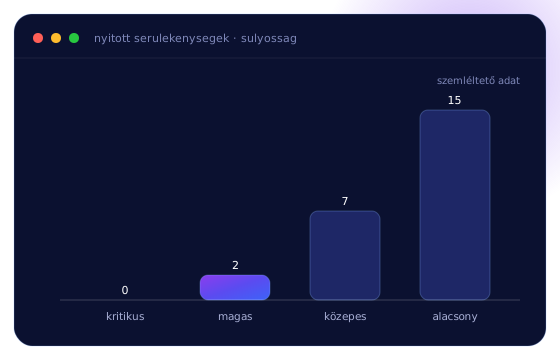 szemléltető
Függőségek és image-ek
A felhasznált könyvtárakat és a konténer-image-eket ismert sérülékenységekre ellenőrizzük, és minden buildhez szoftver-anyagjegyzéket (SBOM) készítünk.
- Függőség-ellenőrzés (SCA)
- Image-scan
- SBOM minden buildhez
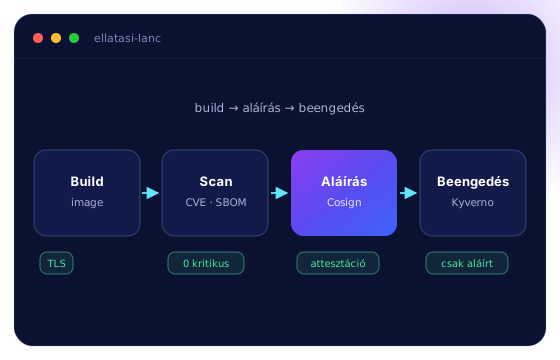 szemléltető
Aláírás és beengedés
Az átment image aláírást kap, a klaszter beengedési szabálya pedig csak aláírt, a szabályoknak megfelelő image-et enged futni. Ami nem ment át az ellenőrzésen, az nem kerülhet élesbe.
- Cosign-aláírás
- Kyverno / OPA szabályok
- Tiltott beállítások blokkolása
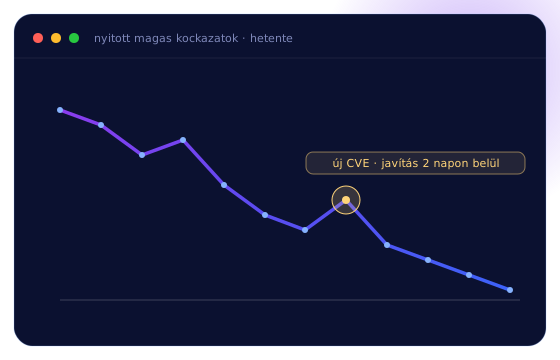 szemléltető
Futásidejű védelem és riport
A futó rendszerben is figyeljük a gyanús viselkedést, a titkokat pedig titkostár kezeli, rotációval. A megállapítások egy dashboardon futnak össze, auditra kész nyomvonallal.
- Futásidejű észlelés
- Titokkezelés és rotáció
- Biztonsági dashboard
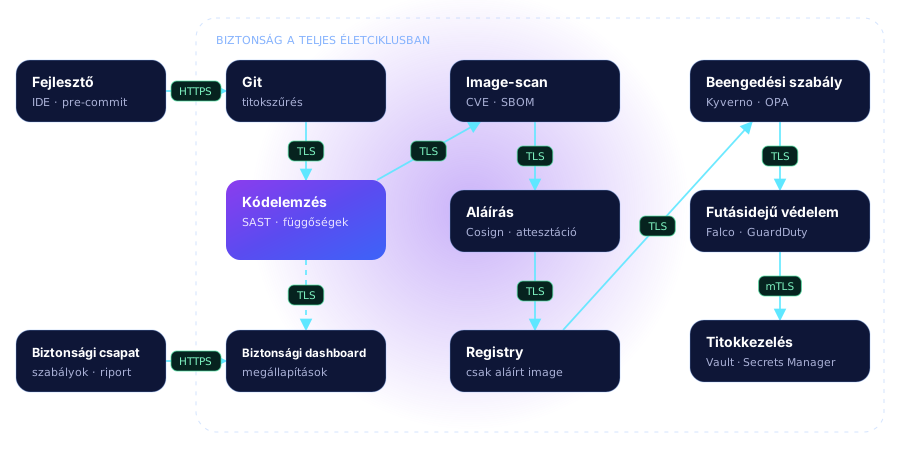
Biztonság a teljes életciklusban
A biztonsági ellenőrzések a fejlesztő gépétől a futó rendszerig minden lépésben ott vannak; a megállapítások egy helyen futnak össze, és csak az aláírt, szabálykövető image kerülhet élesbe.
Biztonság – utólag és beépítve
- Pentest a kiadás után
- Ismeretlen függőségek és licencek
- Jelszó a konfigurációs fájlban
- Az auditornak kézzel gyűjtött bizonyítékok
- Ellenőrzés minden változásra
- SBOM és sérülékenység-figyelés
- Titkok titkostárban, rotációval
- Automatikus, auditálható nyomvonal
Kinek ajánljuk?
Bank, biztosító, egészségügy
Bizonyítható biztonsági kontrollok.
Ügyféladatot kezelő szolgáltatás
Biztonság a gyors kiadás mellett.
Beszállítói követelmények
SBOM és nyomvonal a megrendelőnek.
Kubernetes-környezet
Beengedési szabályok és futásidejű védelem.
Felkészülés
Kontrollok és bizonyítékok automatikusan.
Megelőzés
Hogy ugyanaz a hiba ne kerüljön újra élesbe.
Amiből építkezünk
Kód
- Gitleaks
- Semgrep
- SonarQube
Függőség és image
- Trivy
- Grype
- Syft (SBOM)
Ellátási lánc
- Cosign
- Kyverno
- OPA Gatekeeper
Futás és titok
- Falco
- HashiCorp Vault
- AWS Secrets Manager
Bizonyítható biztonság
- Kritikus hiba esetén a kiadás megáll
- SBOM és aláírás minden image-hez
- Titkok titkostárban, rotációval
- Biztonsági jóváhagyás a kockázatos változásoknál
Gyakori kérdések
Nem lassítja ez a fejlesztést?
Ha jól van beállítva, nem: az ellenőrzések párhuzamosan, perceken belül futnak, és csak a valóban kritikus hibák állítják meg a kiadást. A többi megállapítás javaslatként jelenik meg.
Kiváltja a pentestet?
Nem, kiegészíti. A pipeline-ellenőrzések a gyakori hibákat folyamatosan kiszűrik, így a pentest a mélyebb, logikai hibákra koncentrálhat.
Mi az SBOM?
Software Bill of Materials – a szoftver összetevőinek listája, verziókkal. Ebből egy új sérülékenység megjelenésekor azonnal látszik, mely rendszereket érinti.
Segít a megfelelőségben?
Igen. Az automatikus ellenőrzések, aláírások és naplók bizonyítékként szolgálnak például ISO 27001, NIS2 vagy banki szabályozói követelményekhez.
Kapcsolódó olvasnivaló
Beszéljük át az Ön helyzetét
Egy kötelező kérdés, a neve és az e-mail-címe – a többi mező nem kötelező.
- Átnézzük a válaszait.
- Kollégánk felveszi Önnel a kapcsolatot, és egy rövid hívásban pontosítjuk a célokat.
- Konkrét javaslatot adunk az első lépésre.